記事公開日
【Microsoft Entra】Entra ConnectからCloud Syncへの移行【判断編】

1. 本記事の目的とできること
オンプレミスの Active Directory で管理しているユーザー情報をクラウドへ同期する仕組みとして長く使われてきたMicrosoft Entra Connect Syncに対し、Microsoftは新しい方式であるMicrosoft Entra Cloud Syncを推し進めています。
本記事が扱うのは、「自社はこの新方式へ移行すべきなのか、それとも今はまだ待つべきなのか」という判断です。手順の前に、まずここを見極める必要があります。
💡 ポイント:
Microsoftは今後、新しい同期・プロビジョニング関連の機能をCloud Sync側から優先して追加していく方針を示しています。
そのため「いつかは検討することになる話」として、早めに全体像をつかんでおくことが大切です。
なお、専門的な知識が必要となる箇所では具体的な説明と解説を加えているため、ハイブリッドID構成に触れるのが初めての方でも問題なく読み進められます。
取り扱う内容は以下のとおりです。
- Entra ConnectとCloud Syncの違いと、それぞれの得意・不得意
- 自社が「今すぐ移行してよい」のか「今は様子見でよい」のかを見極める方法
- 移行作業のおおまかな流れと、全体で何段階に分かれるのか
- 移行時期の判断に関して、現場でよく挙がる疑問への回答
それでは、まず前提となる用語の整理から始めます。
2. 前提となる用語の整理
本題に入る前に、本記事で頻出する用語を整理しておきます。すでにご存じの方は読み飛ばしていただいて構いません。
- Microsoft Entra ID(本記事内の表記:Entra ID):
クラウド上でIDと認証を管理するサービスです。Microsoft 365やTeamsなどのクラウドサービスへのサインインは、このEntra IDが担っています。 - Microsoft Entra Connect Sync(本記事内の表記:Entra Connect):
従来からある同期ツールです。オンプレサーバーに同期エンジンをインストールし、同期ルールの定義から実行までをそのサーバー上で行います。(補足:同期に関する設定と処理が、すべて社内サーバー側に集約されている方式です。) - Microsoft Entra Cloud Sync(本記事内の表記:Cloud Sync):
新しい同期方式です。同期の構成情報はMicrosoft Entra管理センター側(クラウド)で保持し、オンプレサーバー側にはプロビジョニングエージェントと呼ばれる軽量なプログラムを配置するだけで動作します。(補足:社内には最小限の中継役だけを置き、設定管理はブラウザ上で完結させる方式です。) - 切断フォレスト:
公式ドキュメントでは、相互に信頼関係が確立されていない、独立したActive Directoryフォレストを指す際に「Disconnected Forest」という言葉が使われています。本記事ではその定義に沿って直訳したものを使用します。
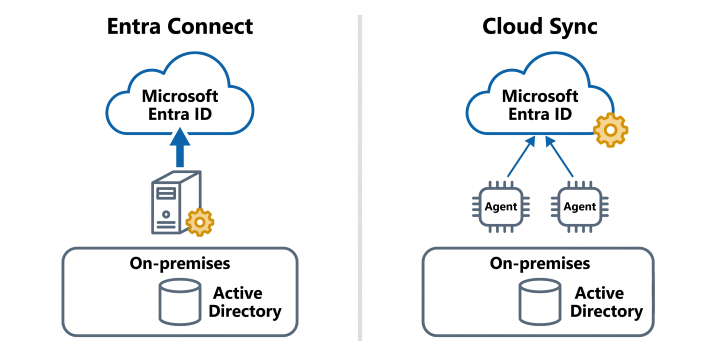
📌 両者は「置き換え」の関係にあります
Entra ConnectとCloud Syncは、連携して動くものではありません。どちらも単独でAD→Entra IDの同期を完結させるツールであり、片方がもう片方の前段になることはありません。「Entra Connectで同期したものをCloud Syncが引き取る」といった流れではない、という点にご注意ください。そのため移行とは、あるオブジェクトの同期担当をEntra ConnectからCloud Syncへ付け替える作業を指します。Entra ID側のオブジェクトが作り直されるわけではなく、Cloud Syncがソースアンカー(objectGUID または ms-DS-ConsistencyGUID)を手がかりに既存のオブジェクトを見つけ、以降の更新を引き継ぎます。
3. Entra ConnectとCloud Syncは何が違うのか
両者の違いを、Cloud Syncのアーキテクチャ上の利点と、現時点での機能制限の2つの観点から整理します。
まず、Cloud Syncへ切り替えることで得られる主なメリットです。
- 構成管理のクラウド化:
同期設定がEntra ID側に保持されるため、オンプレサーバーへ接続することなく、Microsoft Entra管理センターから設定変更・状態確認・トラブルシューティングが行えます。
VPNやリモートデスクトップでサーバーに入る必要がなくなります。 - 単一障害点の解消:
プロビジョニングエージェントを複数台に配置でき、1台が停止しても他のエージェントが同期処理を継続します。
Entra Connectはステージングモードで待機させている場合、手動での切り替えが必要となります。 - デプロイ要件の軽減:
エージェントは軽量で、既存のドメインコントローラーやスタンドアロンサーバーへの同居も可能です。更新プログラムもMicrosoftから自動適用されます。 - 切断フォレストへの標準対応:
相互に信頼関係のない複数のADフォレストからの同期に、標準で対応しています。
M&Aなどで、統合されていない別のAD環境が併存しているケースを想定した機能です。
一方で、Cloud Syncには現時点で未対応・制限のある機能があります。移行判断において最も重要な観点はここです。
⚠ Cloud Syncで未対応・制限がある主な機能:
- デバイスオブジェクトの同期:正式提供されている同期対象はユーザー・グループ・連絡先に限られ、コンピューターアカウントは対象外です
- Microsoft Entra ハイブリッド参加の従来方式が影響を受けます
- 既定では非対応、プレビュー機能としての提供が始まっています(詳細は第6章で解説します)
- 属性ベースの高度なフィルタリング:OU単位のスコープ指定は可能ですが、属性値の条件による細かな絞り込みには制限があります
- 「部署コードが特定の値のユーザーのみ同期する」といった条件指定が難しくなります
- スケール上限:ドメインあたりのオブジェクト数、およびグループのメンバー数に上限が設けられています
- フォレスト間参照・属性のマージ:複数のADソースの属性を統合したり、フォレストをまたいだオブジェクト参照を維持する用途には対応していません
主な機能の対応状況を下表に整理しました。すべての用語を把握する必要はありません。自社で実際に使っている機能について、Cloud Sync側が「×」「△」「制限あり」のいずれかになっていないか、またオブジェクト数やメンバー数が上限に収まっているかという2点に絞ってご確認ください。
| 機能 | Entra Connect | Cloud Sync |
|---|---|---|
| ユーザー・グループ・連絡先の同期 | ○ | ○ |
| デバイス(コンピューター)の同期 | ○ | △(プレビュー) |
| 複数エージェントによる冗長化・自動フェールオーバー | × | ○ |
| ドメインあたりのオブジェクト数上限 | 無制限 | 150,000 |
| 1グループの最大メンバー数 | 250,000 | 50,000 |
| 切断フォレストへの対応 | × | ○ |
| パスワードハッシュ同期・パスワード書き戻し | ○ | ○ |
| 属性ベースの高度なフィルタリング | ○ | 制限あり |
| OU(組織単位)ベースのフィルタリング | ○ | ○ |
| オンデマンドプロビジョニング | × | ○ |
| 構成管理のクラウド化(サーバー接続不要) | × | ○ |
※ 表の見方:○=対応 / △=プレビュー提供中(正式提供前のため本番利用は要検討) / 制限あり=機能はあるが条件に制約がある / ×=未対応
4. Cloud Syncにおける同期の対象
そもそも、どのオブジェクトが同期されるのか
機能の対応状況とあわせて押さえておきたいのが、そもそもどの種類のオブジェクトが同期の対象になるのかという点です。ユーザーとセキュリティグループが対象であることは想像がつきますが、連絡先やコンピューターの扱いは意外と知られていません。
実際に、ユーザー・セキュリティグループ・配布グループ・コンピューター・連絡先・inetOrgPerson・子OUを含むOUを用意し、Cloud Syncで同期してみました。結果が次の画面です。
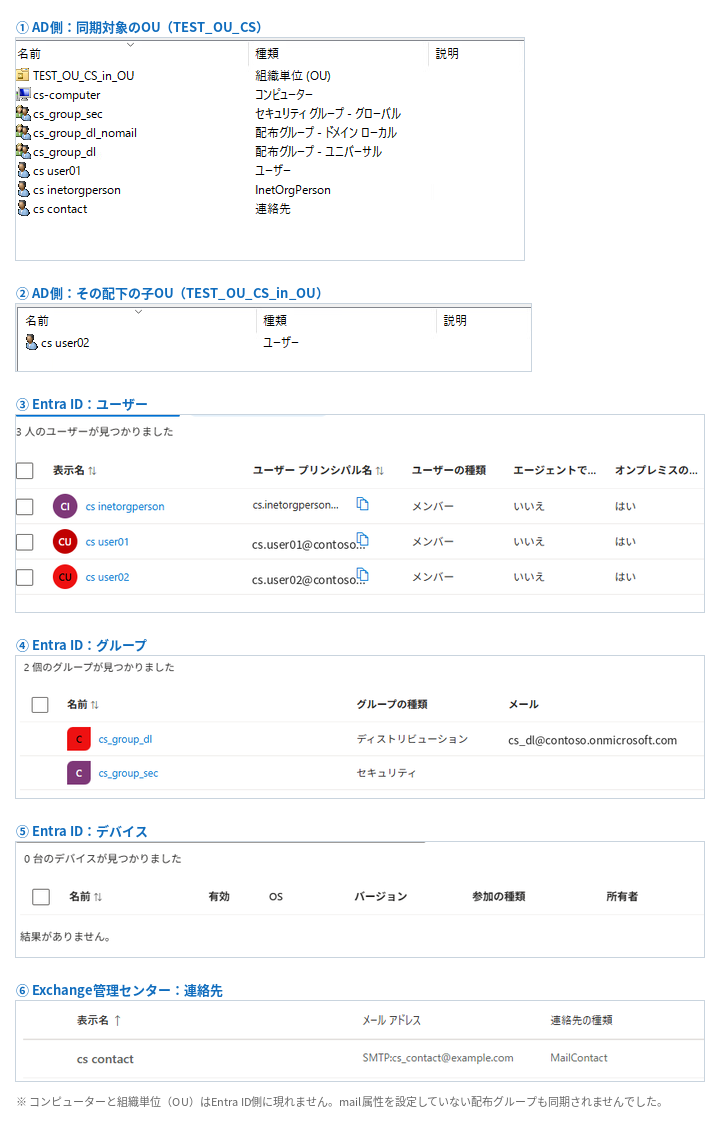
結果を整理すると次のようになります。
| ADのオブジェクト | 同期 | 補足 |
|---|---|---|
| ユーザー | ○ | ― |
| inetOrgPerson | ○ | 通常のユーザーとして同期されます |
| セキュリティ グループ | ○ | 1グループあたり50,000メンバーまで |
| 連絡先(contact) | ○ | mail属性が必要。未設定だと同期されません |
| 配布グループ | ○ | mail属性が必要。未設定だと同期されません |
| コンピューター | × | 既定では同期されません |
| 組織単位(OU) | × | 同期されません。対象範囲の指定にのみ使います |
⚠ 配布グループと連絡先はmail属性が必須です
検証では、mail属性を設定した配布グループは同期されましたが、未設定の配布グループは同期されませんでした。連絡先も同様です。
proxyAddressesを使う場合は、SMTPアドレスが1つ以上含まれている必要があります(X500:だけではメール有効と見なされません)。
💡 見落としやすいのは「属性」
オブジェクトの種類が対象でも、既定のマッピングに含まれない属性は運ばれません。社員番号や拠点コードなど独自に追加した属性、extensionAttribute1〜15、Exchange関連の属性を業務で使っている場合は、移行時に属性マッピングの追加が必要になります。とくにEntra ID側の動的メンバーシップグループの条件やSaaSへのプロビジョニングで参照している属性は、漏れると業務が止まります。先に洗い出しておいてください。
5. 移行を検討してよい場合
Microsoftの意思決定ガイドでは、環境の特性に応じて移行の準備状況が3段階に整理されています。「すぐに移行できる状態」「近い期間での移行を計画すべき状態」「将来的な移行として評価すべき状態」の3つです。
まず全体像として、判断の流れを図にまとめました。本章と次章で挙げる条件を、上から順に確認していく形になります。
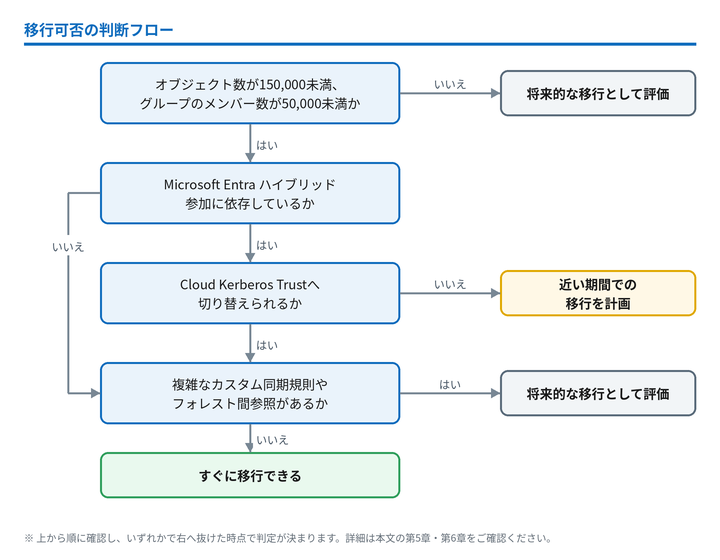
ここからは各条件を個別に見ていきます。次の条件にすべて当てはまる場合は、「すぐに移行できる状態」に該当します。
- スケール:ADドメインあたりのオブジェクト数が150,000未満、かつグループのメンバー数が50,000未満である
- 一般的な中堅規模の環境であれば、この上限に達することはまずありません
- デバイス管理:Microsoft Entra ハイブリッド参加を利用していない、またはCloud Kerberos Trustへの移行が可能である
- 認証方式:パスワードハッシュ同期を利用している、またはADFS/Pass-Through認証(PTA)の構成を同期ツールとは別に管理している
- フィルタリング:同期対象の絞り込みがOU単位で完結しており、属性ベースの複雑な条件分岐に依存していない
- フォレスト構成:単一フォレストまたは接続フォレストである
6. 逆に「今はまだ移行しなくてよい」場合
次のいずれかに当てはまる場合は、無理に急いで移行する必要はありません。
- 大規模環境:ドメインあたり150,000を超えるオブジェクト、または50,000を超えるメンバーを持つグループが存在する
- デバイス同期への依存:Microsoft Entra ハイブリッド参加の従来方式に強く依存しており、Cloud Kerberos Trustへの切り替えが現実的でない
- Cloud Kerberos Trustを利用するには、ユーザーが認証するすべてのADサイトにWindows Server 2016以降のドメインコントローラー(2020年1月以降の累積更新適用済み)が配置されている必要があります
- クライアント側もWindows 10 21H2以降であることが前提となるため、これらを満たせない環境では切り替えが選択肢になりません
- ADFS統合:ADFS(Active Directory フェデレーション サービス)の構成を、同期ツール側であわせてセットアップしている(補足:ADFSは、オンプレサーバー側の認証基盤を使って外部サービスへサインインさせる、フェデレーション認証の仕組みです。)
- 複雑な同期規則:カスタム同期規則が広範に作り込まれており、再構成の工数が大きい
- カスタム同期規則とは、Entra Connectの同期規則エディターで作成した独自のルールを指します。属性値を加工してクラウドへ渡す、特定の条件に合うオブジェクトだけを同期対象にする、といった用途で使われます
- Cloud Syncでは同期規則エディターに相当する機能がなく、式ビルダーによる属性フローのカスタマイズに限られるため、既存ルールをそのまま移すことができません
- フォレスト間依存:複数ADソースの属性マージや、フォレストをまたいだオブジェクト参照に依存している
- 調整機能への依存:帯域外での同期修正(reconciliation)機能を運用に組み込んでいる
- 通常の同期サイクルとは別に、管理者が任意のタイミングでオブジェクトを再照合し、AD側とクラウド側の不整合を手動で修正する運用を指します
- Cloud Syncはこの調整機能に対応していないため、不整合の修正を定常的な運用手順として組み込んでいる場合は、代替手段の検討が必要になります
- リソース:移行プロジェクトを遂行するための工数を、現時点で確保できない
💡 デバイス同期は状況が動いています
上に挙げた「デバイス同期への依存」については、Cloud Sync側でもプレビュー機能として提供が始まりました。ADのコンピューターオブジェクトをEntra IDへ同期し、Hybrid参加させることが可能になっています。利用にはプロビジョニングエージェント1.1.1107以降と、フォレストごとのSCP(サービス接続ポイント)の構成が必要で、既定では無効化されています。
ただしプレビュー段階のため本番環境での利用は慎重に判断してください。Microsoft公式の機能比較表では、現時点でも未対応として扱われています。
✅ これらに当てはまっていても心配はいりません。Microsoftの公式Q&Aでも「必要な機能がCloud Syncで使えるようになるまでは、Entra Connectを使い続けて問題ない」とされています。使いたい機能が利用可能になった時点で、あらためて検討すれば十分です。
7. 移行のおおまかな流れ(全体像)
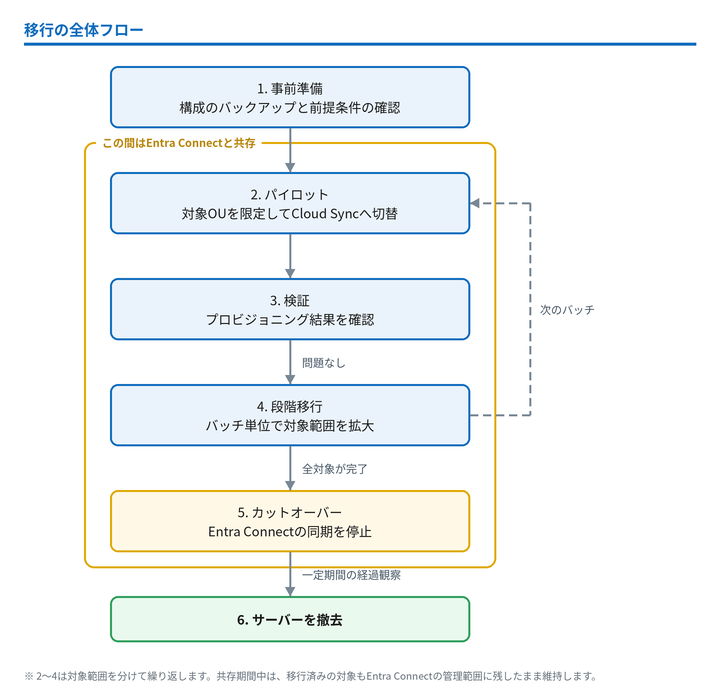
移行は一括で切り替えるものではありません。対象範囲を限定した検証から始め、段階的に拡大していくのが基本方針です。
- 事前準備:現行構成をバックアップし、前提条件と移行可否を確認する
- パイロット:特定のOUのみを対象に、Cloud Syncへ切り替えて検証する
- 検証:対象ユーザーが正しくプロビジョニングされているかを確認する
- 段階移行:問題がなければ、対象範囲をバッチ単位で順次拡大する
- カットオーバー:全対象の移行完了後、Entra Connectの同期を停止する
- サーバーの撤去:一定期間の経過観察を行い、問題がないことを確認してから同期サーバーを撤去する
8. よくある疑問(FAQ)
移行時期の判断にあたって、現場でよく挙がる疑問にお答えします。
- Q. 移行のタイミングはどのように判断すればよいですか?
A. Microsoftは、移行の対象となった組織に対して公式なコミュニケーションチャネルを通じて通知する方針を示しています。Microsoftのアナウンスに基づき、2026年7月以降、Microsoft 365メッセージセンターやEntra Connect Health等を通じて、テナントごとの案内が順次行われています(※スケジュールはMicrosoftの仕様変更により前後する可能性があります)。
適格性は現在の構成やサポートされるシナリオによって判定され、段階的にロールアウトされます。初期の対象となるのは、Cloud Syncで現在の要件をすべて満たせる構成の組織で、高度な機能を利用している環境や大規模なディレクトリは後の段階に回されます。 - Q. 推奨期間内に移行できない場合はどうなりますか?
A. 例外申請の仕組みが用意されています。承認されれば、Microsoftサポートまたはアカウントチームと連携しながら、既存構成を継続利用したまま移行時期を調整できます。
9. まとめ
本記事では、Entra ConnectからCloud Syncへ移行すべきかどうかという判断に絞って、前提となる用語、両者の機能差、そして移行可否を見極めるチェック項目を整理しました。
Cloud Syncは、構成管理のクラウド化、複数エージェントによる冗長化、切断フォレストへの標準対応といった運用面の優位性を持ちます。一方で、デバイス同期、属性ベースの高度なフィルタリング、大規模環境でのスケールなど、現時点で制限のある機能も存在します。
出発点となるのは、自社環境が「すぐに移行できる状態」「近い期間での移行を計画すべき状態」「将来的な移行として評価すべき状態」のいずれに該当するかを、機能比較に照らして判断することです。制限に該当する場合でも、必要な機能が使えるようになるまでEntra Connectを使い続けて差し支えありません。焦って移行することのほうがリスクになります。
実際にCloud Syncへ切り替えていく作業手順については、続編の「Entra ConnectからCloud Syncへの移行 手順編」で解説します。あわせてご覧ください。
10. 参考リンク(Microsoft公式ドキュメント)
- Microsoft Entra Connect からクラウド同期への移行: 意思決定ガイド
- Microsoft Entra Connect Sync の更新プログラムの強化
- Microsoft Entra Connect: バージョンのリリース履歴
- Microsoft Entra のリリースと発表
- Microsoft Entra Cloud Sync を使用してデバイス同期を構成する (プレビュー)
弊社では、ID管理に関する他の記事も公開しています。
ご興味のある方は、ぜひこちらもあわせてご覧ください!
QUICK E-Solutionsでは、各種Microsoftソリューションを活用した業務効率化・システム導入のお手伝いをしております。
それ以外でも 様々なアプリケーションの開発・導入を行っております。提供するサービス・ソリューションにつきましては こちら に掲載しております。
システム開発・構築でお困りの問題や弊社が提供するサービス・ソリューションにご興味を抱かれましたら、ぜひ一度 お問い合わせ ください。
※このブログで参照されている、Microsoft、Microsoft Entra、Microsoft Entra ID、Microsoft Entra Connect Sync、Microsoft Entra Cloud Sync、Microsoft Entra Connect Health、Active Directory、Windows、Windows Server、Exchange、Microsoft 365、Teamsは、米国Microsoft Corporationの米国およびその他の国における商標または登録商標です。