記事公開日
【Ignite 2026】Lab体験:Zero Trust Workshop

こんにちは、DXソリューション営業本部の川上です。
現在、米国サンフランシスコで開催中の Microsoft Ignite 2026 に現地参加しています。
本記事では、11月18日と19日に参加した、Zero Trust Workshop を使うハンズオンラボ2本の内容をレポートします。1本目は「AIへの備え」、2本目は「AIそのもの」がテーマで、続けて受けると流れがよくわかる構成でした。
セッションの概要
どちらのラボも、Microsoft が無料で公開している「Zero Trust Workshop」と「Zero Trust Assessment」を実際に操作しながら進めます。
柱に AI と DevSecOps が加わりました。新しい論点として「AIメモリー」(エージェントが保存・再利用する情報を、誰が書けて、誰が読めて、再利用前にどう確認するか)があります。
セッション情報
- タイトル:Build an AI-Ready Secure Foundation with Zero Trust
- 日時:2026年11月18日(現地時間)
- 形式:ハンズオンラボ
- タイトル:Zero Trust for AI: Securing Agents in Your Organization
- 日時:2026年11月19日 16:30~17:45(現地時間)
- 形式:ハンズオンラボ
ゼロトラストの原則。Microsoft はここに「ビジネスの実現」を加えています
ラボの内容
Workshop と Assessment の役割
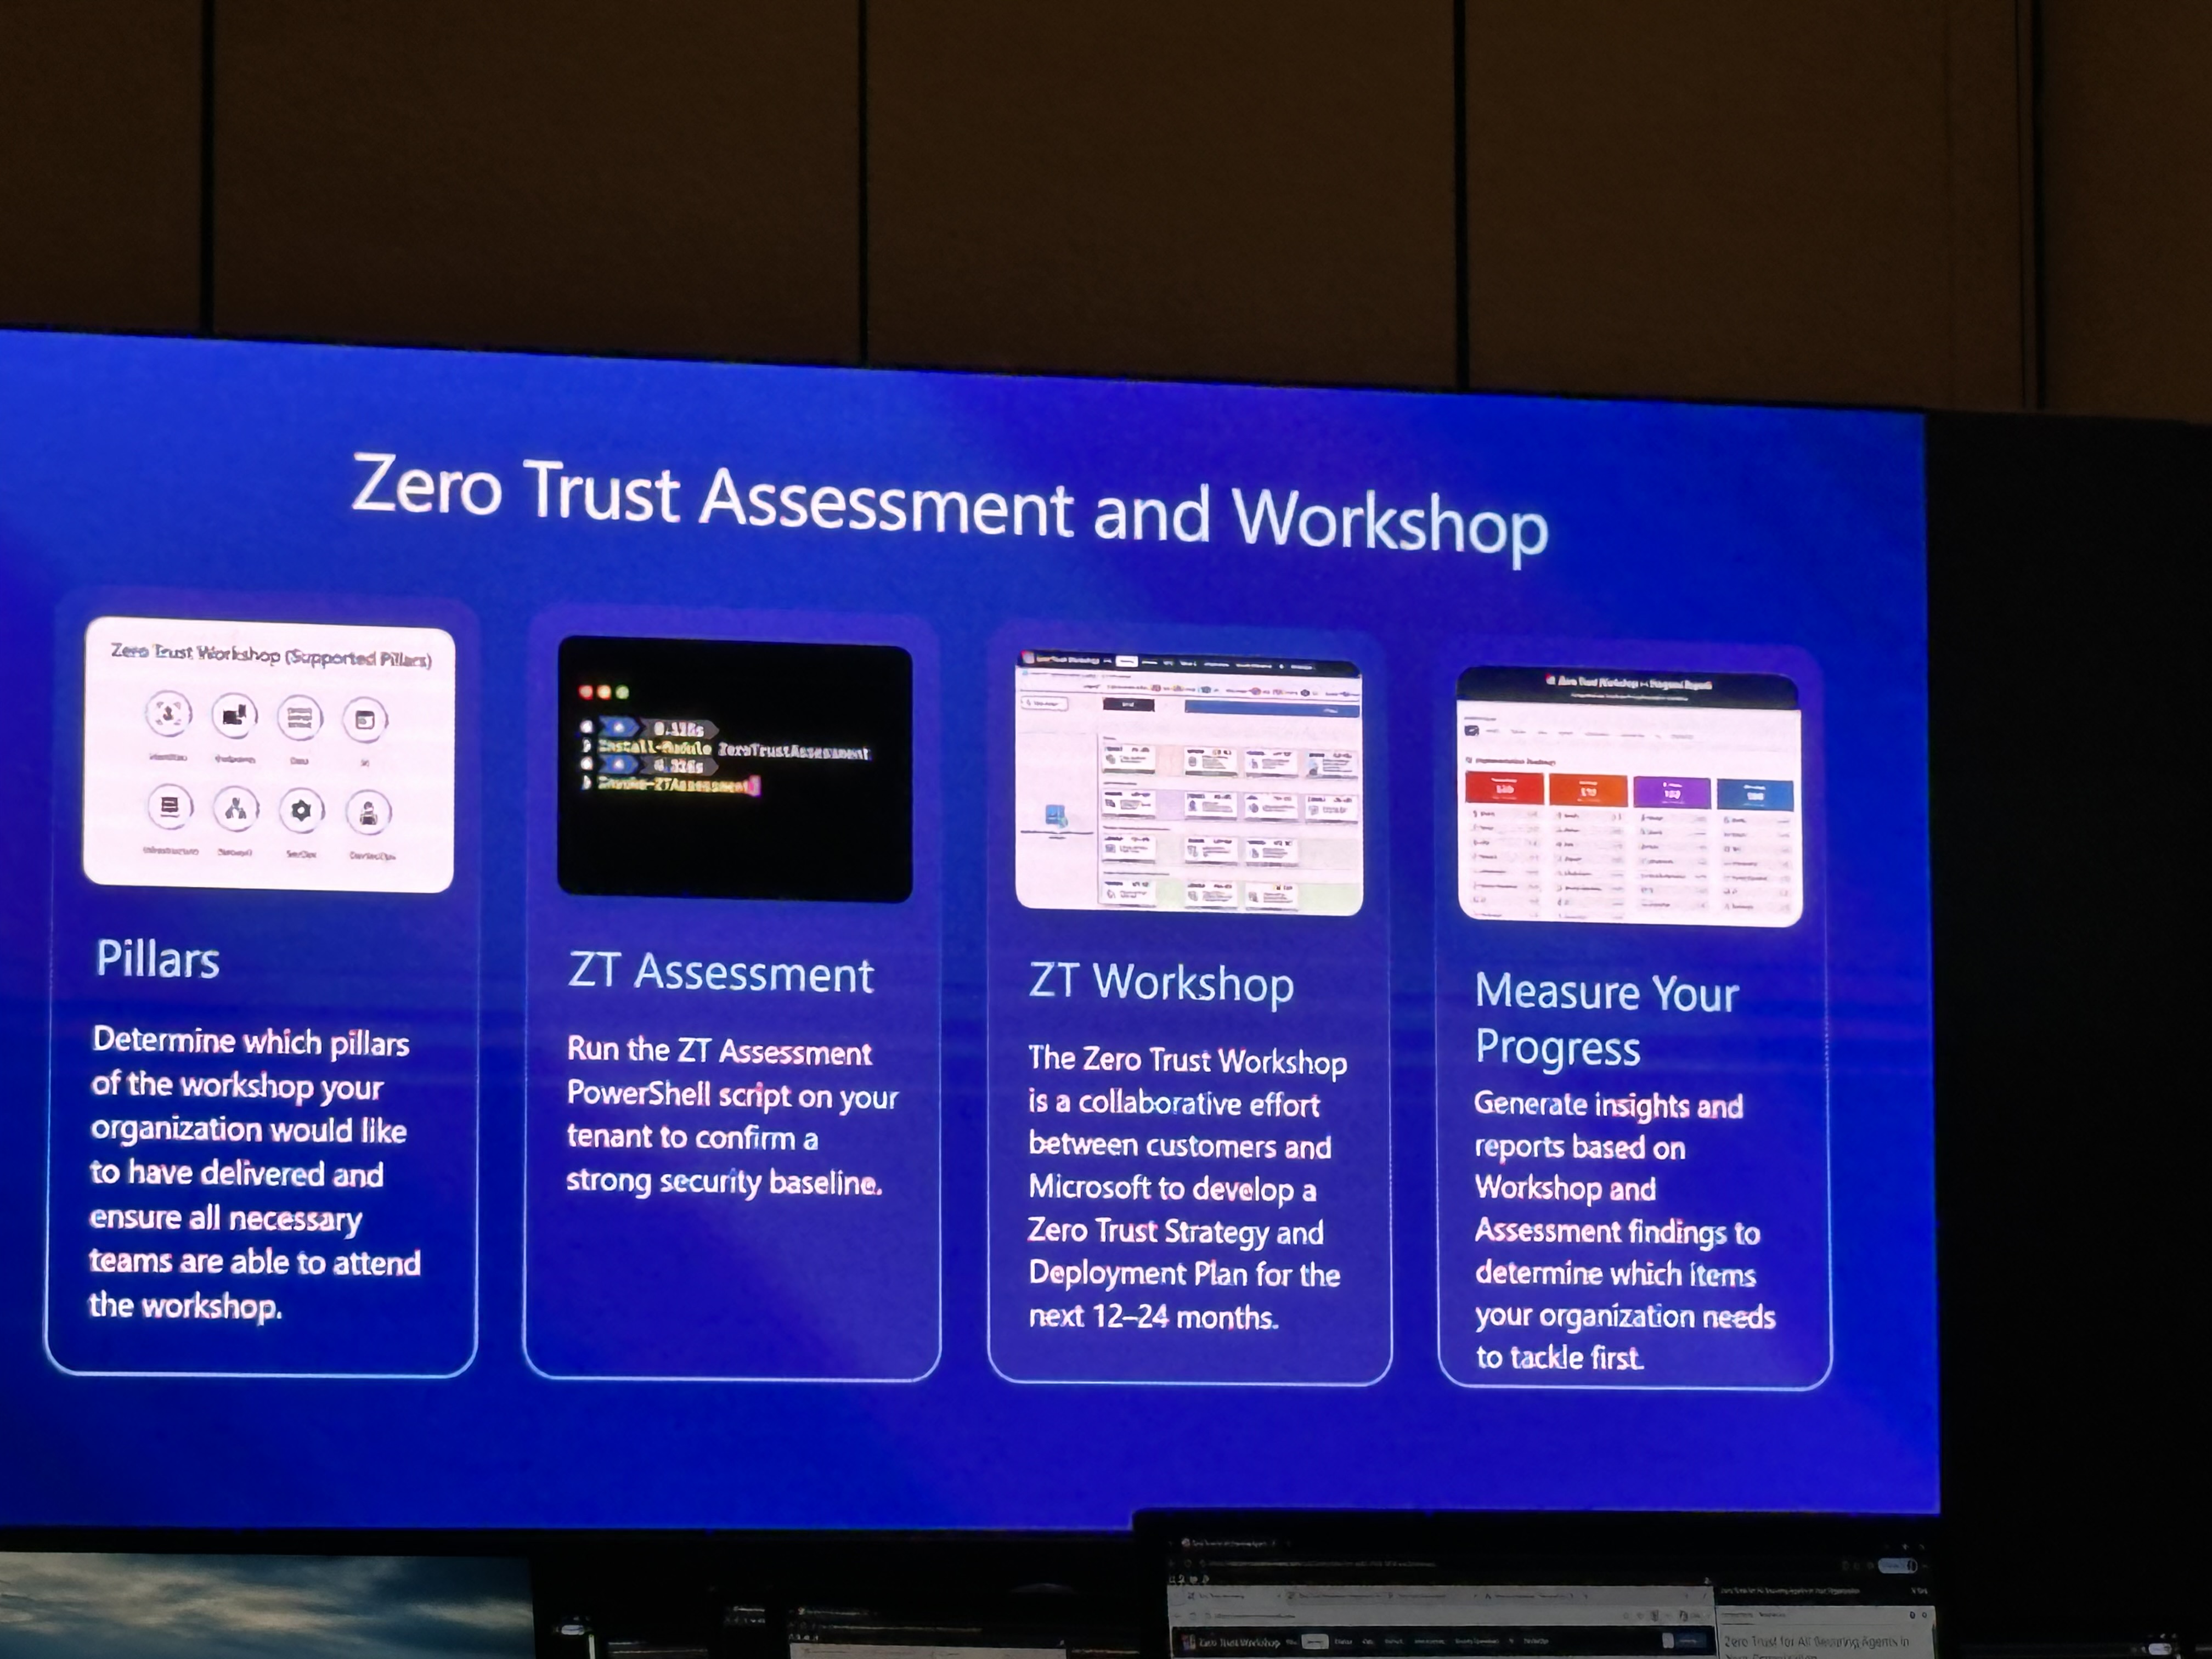
Zero Trust Workshop は、ID・デバイス・データ・ネットワーク・インフラ・SecOps・AI・DevSecOps の柱ごとに、数百の対策項目が並ぶ計画ツールです。講師によると、約10年前にお客様とゼロトラストに取り組み始めたころは、シンプルな導入でも2,000以上の手順があったそうです。「何をどの順番でやればいいのか示してほしい」という声から生まれたのがこのツールだと紹介されていました。
各項目には、取り組む順番(First/Then/Next)、IT部門の負荷、ユーザーへの影響、必要なライセンスが表示されます。項目を開くと、なぜ重要か、どう設定するかまで書かれています。
一方の Zero Trust Assessment は、PowerShell で自社テナントを自動診断するツールです。グローバル管理者でなくても、閲覧系のロールで実行できます。Workshop と自動で連携するわけではありませんが、「Assessment で現状を知り、Workshop で計画を立てる」という使い分けです。
1本目:AIに備える「最初の30日」
18日のラボは、AIで加速する脅威に備えて、最初の30日で何をやるかを決める内容でした。
- IDの強化:フィッシング耐性のある MFA の導入、使われていないアカウントの整理
- デバイスの保護:パッチ適用の目安を「30日以内」から「14日以内」へ短縮
14日以内のパッチ適用を実現する手段として、更新リング、Autopatch、配信の最適化に加えて、Windows 11 の Hotpatch を有効にするポリシーもラボで設定しました。Hotpatch なら、ユーザーの再起動を待たずにセキュリティ更新が効きます。
使われていないアカウントの整理は、Copilot を導入すると権限の付けすぎが表に出やすくなる、という理由からも勧められていました。
2本目:AIの柱を深掘りする
19日のラボでは、Workshop の「AI」の柱を開いて、エージェントを守るための項目を見ていきました。流れは次の3段階です。
- エージェントを見つける:組織内のエージェントを棚卸しし、所有者と関係者を決める
- データを守る:データにラベルを付け、Microsoft 365 Copilot や Agent 365 向けの DLP ポリシーを設定する
- エージェントを統制する:エージェントの ID にタグ(カスタムセキュリティ属性)を付け、それをもとに条件付きアクセスを適用する
今回から加わった新しいガイダンスも紹介されました。ソフトウェア開発を守る「DevSecOps」と、エージェントが記憶して再利用する情報を守る「AIメモリー」です。AIメモリーでは、誰が書き込めるか、誰が読めるか、再利用の前にどう確認するかが論点になります。
Assessment のデモレポートでは、AIの柱に「条件付きアクセスがエージェントの ID を対象にしているか」「エージェントに所有者がいるか」といったチェックが並んでいました。
Assessment のデモレポート。エージェントの数と、柱ごとの結果がひと目でわかります
計画をレポートにする
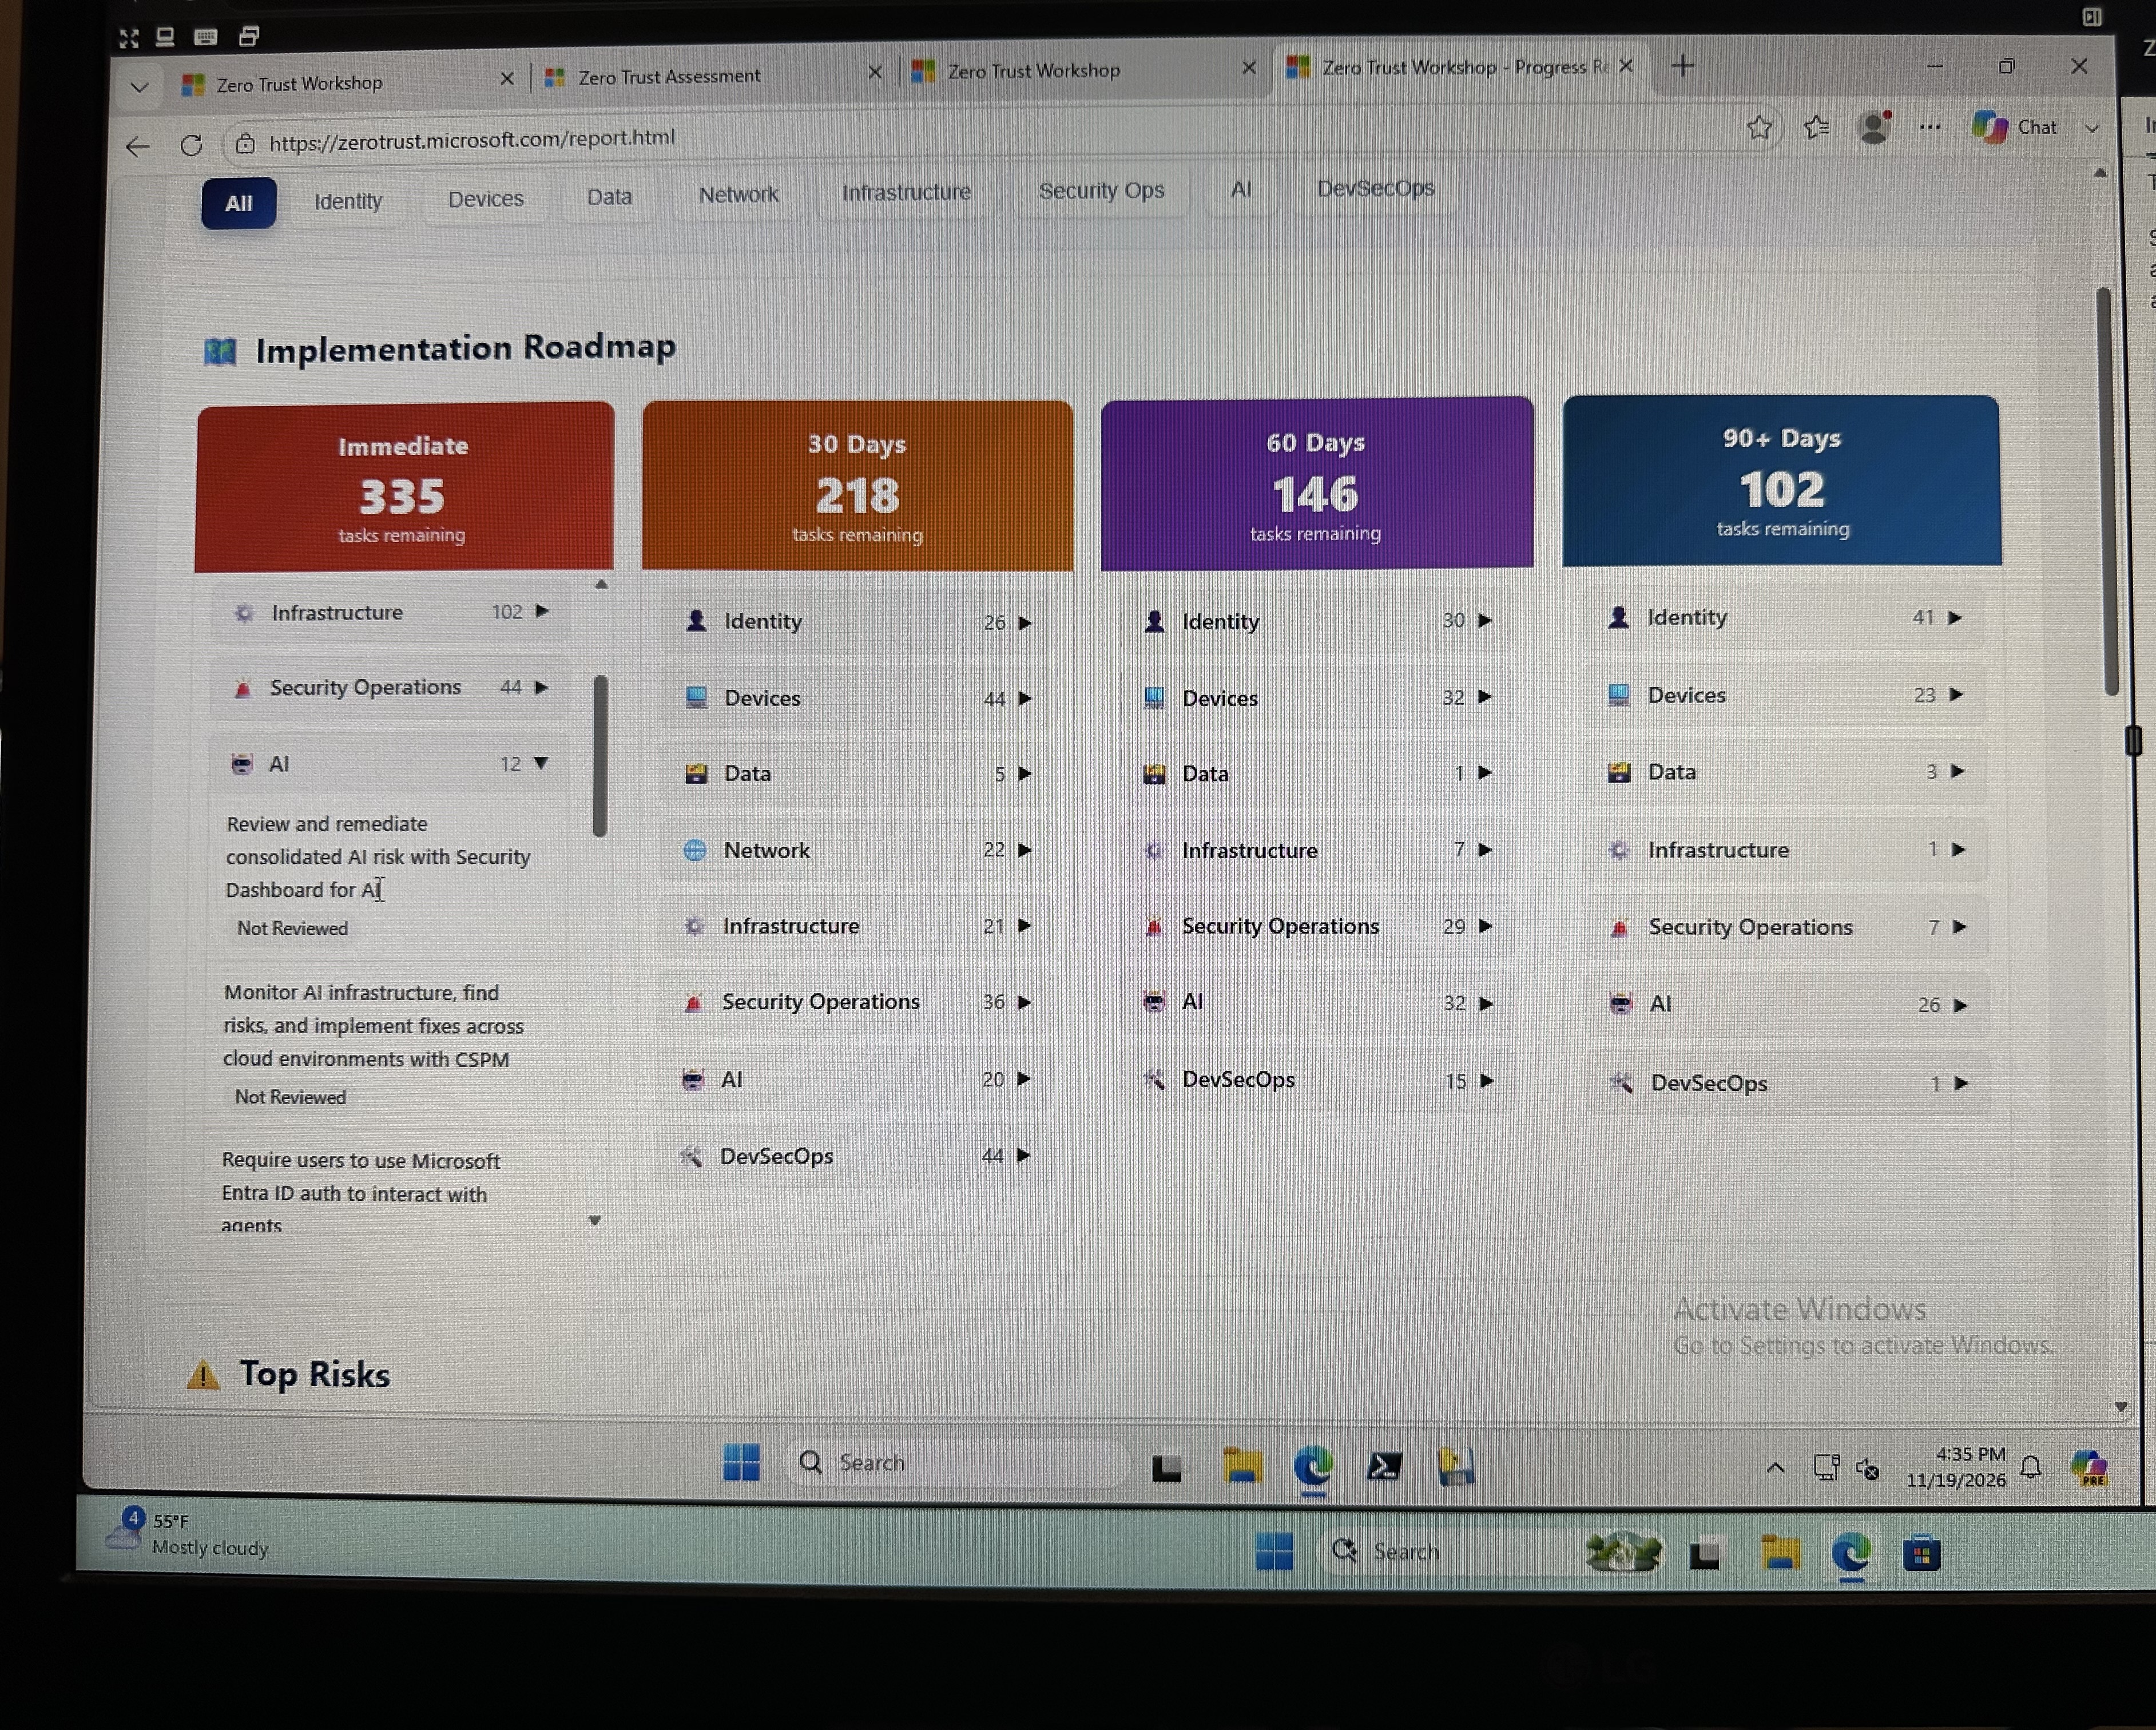
Workshop では、項目ごとに「計画中」「完了」「他社製品で対応」などの状態を記録できます。記録した内容は、残りのタスクを「すぐに」「30日」「60日」「90日以降」に分けたロードマップとして表示されます。今後12〜24か月の展開計画づくりに使える、という位置づけです。
サイトはサインイン不要で、テナントにアクセスすることもありません。進捗はブラウザーに保存され、JSON や CSV で書き出して共有します。
進捗レポートのロードマップ
印象に残ったこと
1つ目は、講師の「脅威の種類は昔と同じ。AIによって速度と規模が変わった」という話です。数週間かかっていた攻撃が数分で起こりうるので、30日以内のパッチ適用という目安では間に合わない、という説明は納得感がありました。
2つ目は、AIエージェントを社員と同じように扱うという考え方です。講師は「個人が作ったAIエージェントは、当人が辞めたら作成/管理者がいなくなる」のような例で、責任者(スポンサー)を決めて引き継ぐ大切さを話していました。古い端末を Active Directory や Intune から整理するのと同じで、エージェントも整理の対象になります。
3つ目は、「他社製品で対応済み」と記録できる点です。Microsoft のツールですが、すでにお使いのセキュリティ製品もゼロトラストの計画の中に位置づけられます。
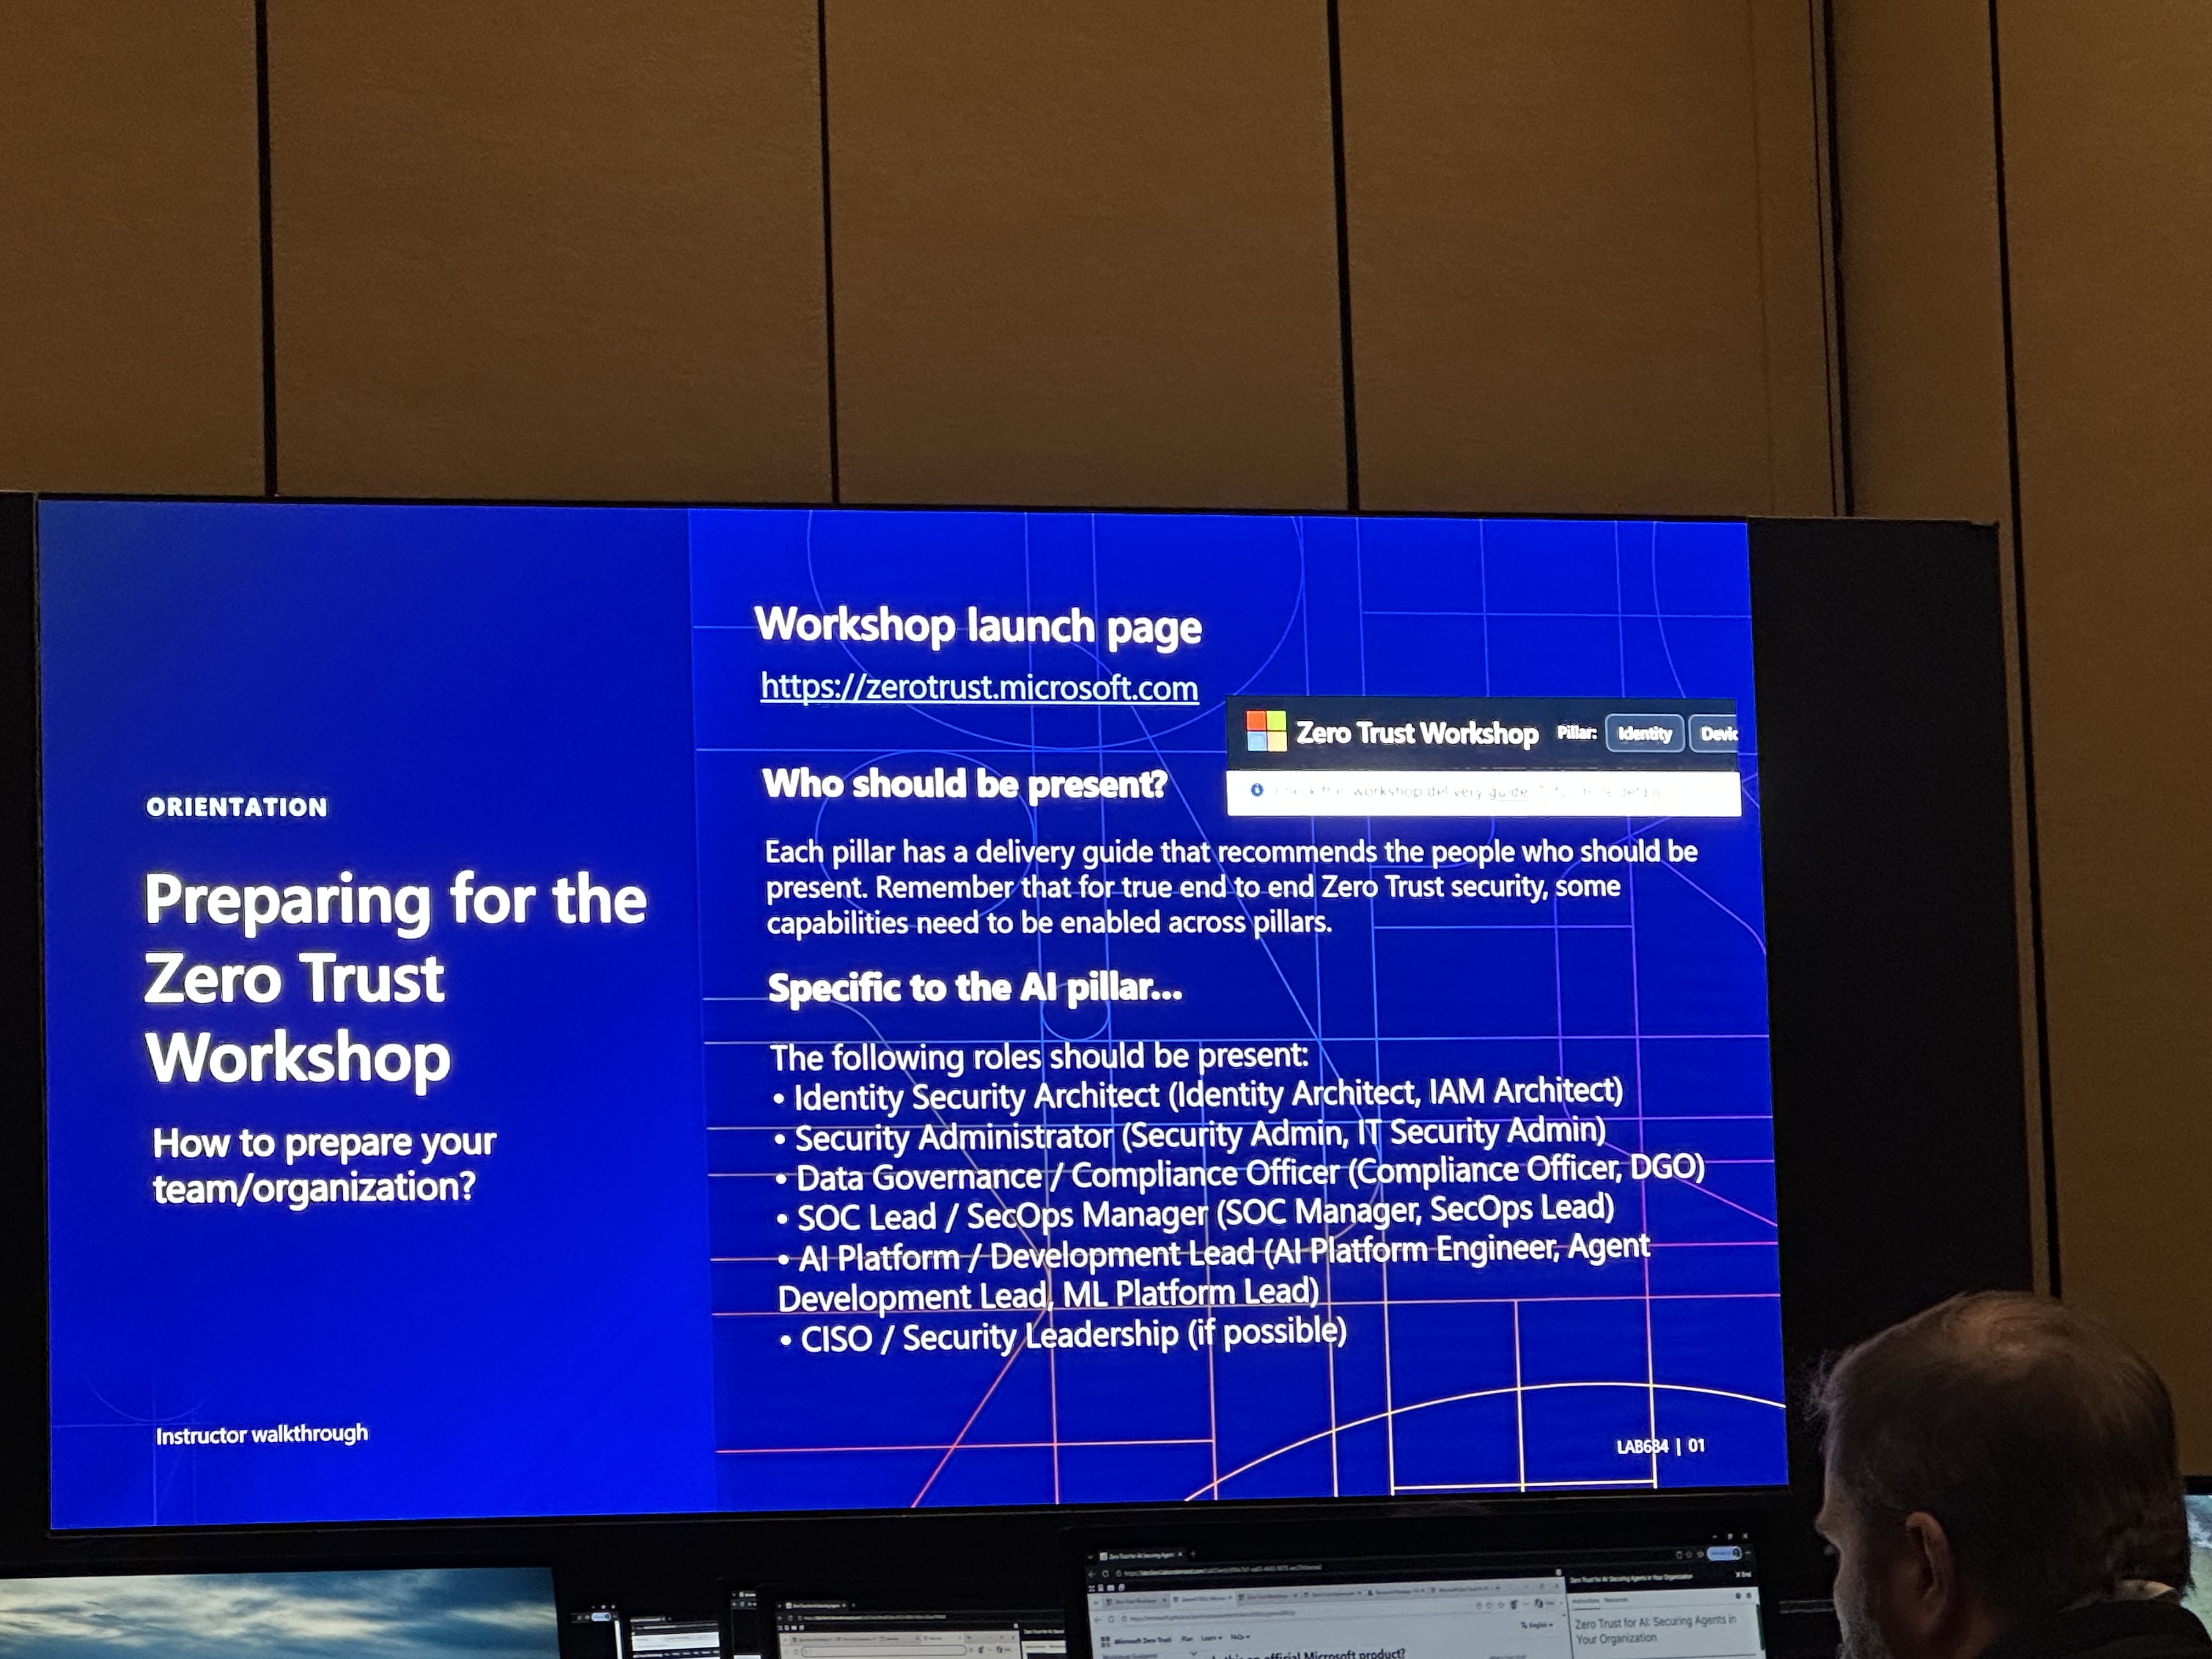
AIの柱のワークショップに同席してほしい役割
まとめ
2日間で、ゼロトラストの土台づくりからAIエージェントの統制まで、通して体験できました。Workshop の項目は、ID・端末・データの担当者がそろって初めて進められるものが多く、関係者を集めることが第一歩だと感じました。
QESでは、エンドポイントを中心としたセキュリティ対策を支援しています。今回の Workshop と Assessment も、お客様の現状把握や計画づくりに活用していきます。
※ 本記事は、Ignite 2026 のラボの内容をもとにしています。提供時期や仕様は今後変更される可能性があるため、最新情報は Microsoft の公式発表をご確認ください。
QESでは、セキュリティ製品の導入から運用までご支援しています。ご興味をお持ちの方は、お問い合わせフォームからお気軽にご相談ください。
※ 本ブログで参照されている、Microsoft、Microsoft Entra、Microsoft Intune、Microsoft Defender、Microsoft 365 Copilot、その他のマイクロソフト製品およびサービスは、米国およびその他の国におけるマイクロソフトの商標または登録商標です。
※ その他の会社名、製品名は各社の登録商標または商標です。